Você já deve ter visto a notícia dezenas de vezes: “vazamento expõe dados de X milhões de brasileiros”. Lê, sente um desconforto rápido, talvez troque uma senha, e segue a vida. A sensação é de que aquilo é um evento isolado, que aconteceu, foi resolvido, e acabou.
Só que, para o crime organizado, a notícia de vazamento não é o fim da história. É só o começo. Uma reportagem publicada hoje pelo Minuto da Segurança, um dos blogs de referência em cibersegurança no Brasil, explica com clareza algo que muda completamente como devemos encarar esses eventos: dado vazado não expira. Ele entra numa cadeia de produção, e essa cadeia é industrial.
De pedaço solto a identidade completa
Pense num vazamento comum: nome, CPF, telefone, e-mail. Isolado, parece pouca coisa, o tipo de informação que já está espalhada por aí mesmo. O problema é que o criminoso raramente trabalha com uma peça isolada.
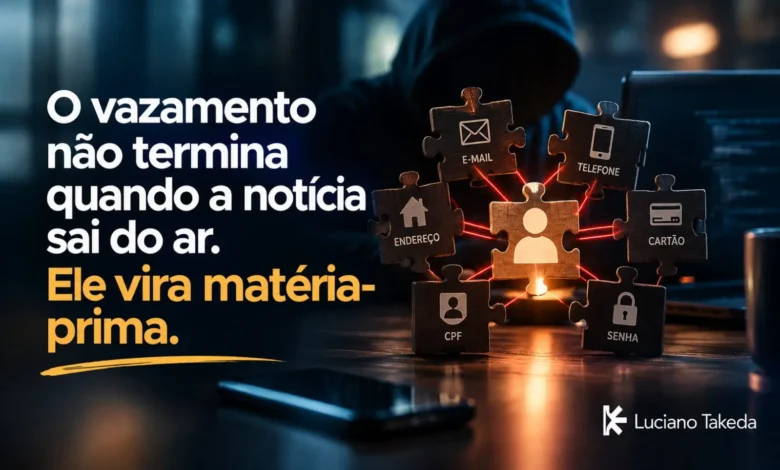
O que acontece, segundo a reportagem, é a correlação. Um e-mail vazado numa violação é cruzado com um telefone de outra base, um CPF de uma terceira, e uma senha capturada por um vírus numa quarta. Cada vazamento, sozinho, parece inofensivo. Juntos, formam o que o submundo do crime chama de fullz, um pacote de identidade completo o bastante para alguém se passar por você diante de um banco, uma loja ou uma central de atendimento.
É como se cada vazamento fosse uma peça solta de quebra-cabeça. Uma peça sozinha não diz nada. Só que o criminoso está colecionando peças há anos, de vários quebra-cabeças diferentes, e algumas delas encaixam perfeitamente.
Por que uma senha vazada vale mais que um documento
Existe um tipo de dado ainda mais perigoso que aparece nesses vazamentos: a credencial de acesso. Usuário e senha não são só informação, são chave.
A reportagem explica que vírus do tipo infostealer capturam senhas guardadas no navegador e até os “tokens” que mantêm você logado sem precisar digitar senha toda hora. Quando o criminoso consegue entrar numa conta de e-mail, ele usa esse e-mail como trampolim para redefinir senha de outros serviços, avançando de conta em conta.
Isso explica, de um jeito muito concreto, por que repetir senha continua sendo um dos hábitos mais perigosos que existem. Uma senha vazada de um site qualquer pode ser testada automaticamente em dezenas de outros serviços. Quando funciona numa dessas tentativas, um vazamento pequeno vira uma porta para tudo.
O criminoso liga sabendo mais sobre você do que um estranho deveria saber
Aqui está talvez o ponto mais importante da reportagem, o motivo pelo qual esse tema não é abstrato. Vazamentos sucessivos tornam os golpes personalizados muito mais convincentes.
O criminoso, antes mesmo do primeiro contato, já pode saber seu nome completo, qual banco você usa, seu endereço, sua profissão. Quando a ligação chega, ela vem carregada de informações verdadeiras, e é exatamente isso que reduz sua desconfiança. Não é mais aquele golpe genérico e cheio de erro de português. É alguém que parece te conhecer.
E a inteligência artificial só piorou essa equação. Textos personalizados em escala, vozes sintetizadas, dados públicos cruzados com dados vazados, tudo isso derrubou o custo de montar um golpe convincente.
Por que trocar a senha não resolve tudo
Diante de um vazamento, a reação natural é trocar senha e seguir em frente. É uma boa atitude, mas resolve só parte do problema. A reportagem chama atenção para uma diferença crucial: existem dados que você consegue trocar, e dados que você não consegue.
Senha, você troca. Cartão, você cancela e pede outro. Mas CPF, nome completo e data de nascimento acompanham você a vida inteira. Não têm como ser “resetados”. É por isso que um vazamento de anos atrás pode reaparecer, hoje, dentro de um golpe que parece não ter relação nenhuma com o incidente original.
O que dá para fazer com essa realidade
• Pare de reutilizar senha. É a defesa mais eficaz contra o efeito cascata.
• Ative a verificação em duas etapas sempre que possível. Essa segunda camada barra a maior parte das tentativas de invasão.
• Desconfie de quem já sabe demais sobre você. Uma ligação que acerta seu nome e seu banco não prova legitimidade.
• Monitore se seus dados já vazaram, com ferramentas como o Have I Been Pwned.
• Aceite que CPF e nome não são mais “segredos”. Trate qualquer verificação baseada só neles como frágil.
O recado que fica
A gente trata cada vazamento como um evento isolado, uma notícia que passa. Mas, para quem lucra com fraude, cada vazamento é depósito numa conta que nunca fecha. As peças vão se acumulando, se cruzando, ganhando valor com o tempo, não perdendo.
Entender essa lógica muda a sua postura. Você para de pensar “já troquei a senha, resolvido” e passa a pensar “meus dados já estão lá fora, então minha defesa precisa presumir isso”.
Fica a pergunta: quantos vazamentos diferentes, ao longo dos anos, podem já ter contribuído com uma peça do seu próprio quebra-cabeça, esperando só o momento certo para serem usados contra você?
Fonte: Minuto da Segurança, “Seus dados, o próximo golpe: como informações pessoais roubadas alimentam fraudes e outros crimes” (18 de setembro de 2026), com dados da INTERPOL, Serasa Experian e ANPD