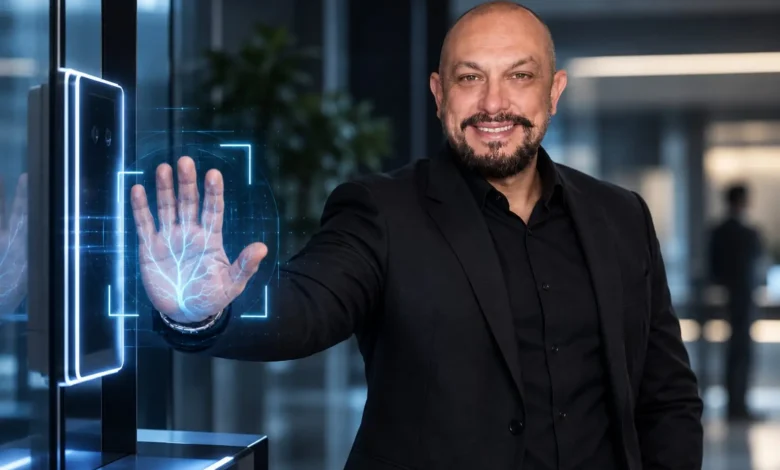
Durante muito tempo, identificar uma pessoa significava perguntar seu nome, conferir um documento ou exigir uma senha. Depois vieram as impressões digitais e o reconhecimento facial. Agora, uma nova fronteira começa a ganhar espaço: a biometria vascular da palma da mão. A tecnologia permite reconhecer uma pessoa a partir de características como o formato da mão, as linhas da pele e, especialmente, os padrões das veias situadas abaixo da superfície. Sensores ópticos e infravermelhos capturam essas características e permitem associá-las a uma identidade previamente cadastrada.
As aplicações são atraentes. Uma pessoa pode entrar em determinado ambiente, utilizar o transporte público ou realizar um pagamento simplesmente aproximando a mão de um sensor. Do ponto de vista tecnológico, trata-se de uma evolução importante. Do ponto de vista jurídico, porém, surge uma pergunta muito mais interessante: até onde podemos transformar características do próprio corpo em infraestrutura de autenticação?
A mão não é apenas uma senha
Existe uma diferença jurídica fundamental entre uma senha convencional e um identificador biométrico. Se uma senha for comprometida, ela pode ser substituída; se os dados de um cartão forem expostos, o cartão pode ser cancelado; se uma credencial digital vazar, outra pode ser emitida. Ninguém, contudo, troca o padrão vascular das próprias mãos depois de um incidente de segurança.
Essa característica ajuda a explicar por que a Lei Geral de Proteção de Dados Pessoais (LGPD) estabelece proteção reforçada aos dados biométricos vinculados a uma pessoa natural. A própria Agência Nacional de Proteção de Dados (ANPD) afirma expressamente que informações como palma da mão, impressões digitais, retina, íris, formato da face, voz e maneira de andar constituem dados pessoais sensíveis. Portanto, discutir biometria palmar não significa apenas discutir uma tecnologia de autenticação: significa discutir tratamento de dados pessoais sensíveis, o que altera completamente a análise jurídica.
A tecnologia pode ser segura e o tratamento continuar juridicamente inadequado
Esse talvez seja o ponto mais importante. Uma empresa pode afirmar que determinada tecnologia possui taxa extremamente baixa de falsa aceitação, demonstrar criptografia robusta, proteção dos templates biométricos e elevados padrões de segurança. Tudo isso é relevante, mas segurança tecnológica e conformidade jurídica são questões diferentes. A LGPD exige que o tratamento observe, entre outros, os princípios da finalidade, adequação, necessidade, transparência, segurança, prevenção e não discriminação.
Assim, antes de perguntar se o sistema é seguro, o controlador precisa responder a perguntas anteriores: por que é necessário coletar biometria; se a finalidade poderia ser alcançada de forma menos invasiva; quais características biométricas são efetivamente necessárias; por quanto tempo esses dados permanecerão armazenados; quem terá acesso a eles; se o dado biométrico será utilizado para alguma finalidade adicional; e se o titular dispõe de uma alternativa real à utilização da biometria. Essa distinção é especialmente relevante porque a ANPD reconhece, simultaneamente, os benefícios da biometria para a segurança e a prevenção de fraudes e os riscos relacionados a erros, discriminação, segurança da informação e direitos fundamentais.
Consentimento não resolve tudo
Existe uma tendência de imaginar que basta inserir uma tela com a frase “autorizo o uso dos meus dados biométricos”. Não é tão simples. O tratamento de dados pessoais sensíveis está submetido às hipóteses previstas no artigo 11 da LGPD e, dependendo da finalidade concreta, diferentes fundamentos jurídicos podem ser discutidos, inclusive o consentimento específico e destacado ou, em determinadas circunstâncias, a prevenção à fraude e a segurança do titular. A escolha da hipótese legal, entretanto, não funciona como autorização genérica para qualquer operação subsequente: finalidade, necessidade e proporcionalidade continuam relevantes.
Além disso, quando o consentimento for utilizado, surge outra questão: existe efetivamente liberdade de escolha? Imagine um restaurante que permita pagamentos pela palma da mão. Se o consumidor puder pagar normalmente com cartão, dinheiro ou Pix, há uma situação; se determinado serviço somente puder ser utilizado mediante cadastramento biométrico, a análise muda substancialmente. Não por acaso, a discussão regulatória promovida pela ANPD vem examinando exatamente temas como definições e princípios, hipóteses legais, tecnologias emergentes, segurança, boas práticas e governança.
O problema da expansão silenciosa da finalidade
Existe ainda um risco menos evidente. O sistema pode nascer para controle de acesso; depois passa a registrar frequência; posteriormente é integrado ao programa de fidelidade e, em seguida, ao sistema de pagamentos; finalmente, os dados passam a alimentar mecanismos antifraude ou outras ferramentas de análise. Cada integração parece pequena isoladamente. O resultado, entretanto, pode ser a criação de uma infraestrutura capaz de relacionar identidade, localização, acesso, consumo e comportamento a um identificador corporal permanente.
É justamente aí que a governança de dados se torna indispensável. A pergunta jurídica deixa de ser apenas “podemos coletar?” e passa a incluir “o que poderá ser feito amanhã com aquilo que estamos coletando hoje?”. A ANPD já apontou, entre os riscos relacionados à biometria, precisamente a utilização dos dados para finalidades diferentes daquelas originalmente informadas.
E se o template biométrico for transformado em código?
Outro argumento recorrente merece cuidado: o de que a empresa não armazenaria a “imagem da mão”, mas somente um template matemático derivado dela. Isso pode representar uma importante medida de segurança, mas não significa automaticamente que a LGPD deixou de ser aplicável. Se aquele template continua permitindo distinguir, autenticar ou relacionar determinada pessoa dentro de um sistema, a simples transformação matemática do atributo físico não deve ser confundida com anonimização. Do ponto de vista jurídico, portanto, é necessário compreender toda a arquitetura — captura, transformação, armazenamento, vinculação, autenticação, transmissão e descarte. É o ciclo completo do dado que interessa.
Biometria exige governança antes da implantação
Tecnologias dessa natureza não deveriam chegar à área jurídica ou ao encarregado somente depois da contratação do fornecedor. A análise deve ocorrer durante a concepção do projeto, em aplicação prática do privacy by design. Antes da implantação, a organização deveria mapear, pelo menos, a finalidade do tratamento, a hipótese legal, as categorias de dados capturados, a arquitetura de armazenamento, o prazo de retenção, os operadores envolvidos, as transferências internacionais, os controles de acesso, os mecanismos de exclusão, a resposta a incidentes e os direitos dos titulares.
Também ganha especial relevância a elaboração do Relatório de Impacto à Proteção de Dados Pessoais (RIPD) quando a operação puder representar alto risco. A ANPD recomenda o RIPD justamente em contextos capazes de gerar alto risco às liberdades civis, aos direitos fundamentais e aos princípios de proteção de dados, e, em procedimento envolvendo coleta de dados biométricos, a própria Agência já solicitou ao agente de tratamento tanto o registro das operações quanto o relatório.
O contrato com o fornecedor também importa
Existe ainda uma dimensão frequentemente esquecida. Grande parte das empresas que utilizam biometria não desenvolve a tecnologia: contrata uma plataforma. Isso não transfere automaticamente a responsabilidade jurídica. O contrato precisa definir com precisão quem exerce as funções de controlador e de operador, quais tratamentos estão autorizados, onde ocorre o armazenamento, quais suboperadores participam da cadeia, quais medidas de segurança são adotadas, como ocorrerá a exclusão dos dados e quais procedimentos serão utilizados em caso de incidente.
Também é necessário impedir contratualmente que dados biométricos coletados para uma finalidade sejam reutilizados pelo fornecedor para treinamento de sistemas, desenvolvimento de produtos, criação de bases próprias ou outras finalidades incompatíveis, salvo quando houver fundamento jurídico específico e adequada estrutura de responsabilidades. Em projetos biométricos, portanto, contrato, tecnologia e governança de dados precisam conversar desde o início.
O verdadeiro risco está justamente no sucesso da tecnologia
A biometria palmar provavelmente não chamará atenção apenas porque é tecnologicamente sofisticada. Ela poderá ganhar espaço porque é conveniente: não exige cartão, nem celular, nem lembrar uma senha. Basta aproximar a mão. E, justamente por reduzir tanto a fricção, pode tornar-se rapidamente invisível para o usuário. Esse talvez seja o principal desafio jurídico das próximas gerações de biometria: quanto mais natural se tornar utilizar o próprio corpo como credencial, menos perceberemos que existe tratamento de dados acontecendo naquele instante.
A tecnologia pode migrar da face para a íris, da impressão digital para as veias da mão. O princípio jurídico permanece: o corpo humano não pode ser tratado como uma senha qualquer. Quando características físicas permanentes passam a abrir portas, liberar serviços ou autorizar pagamentos, a proteção de dados deixa de ser uma questão acessória de compliance e passa a fazer parte da própria arquitetura do produto. E a pergunta mais importante talvez não seja se conseguimos transformar a mão em uma chave digital, mas quais portas estaremos permitindo que essa chave abra.
Nota regulatória
O tema está longe de estar encerrado. Em julho de 2026, a ANPD ainda indicava como “em andamento” a ação regulatória especificamente destinada a dados pessoais sensíveis biométricos. A Agência registra que o tratamento biométrico se popularizou e que pretende estabelecer parâmetros capazes de compatibilizar seus benefícios com a legislação de proteção de dados.
Fontes: Agenda Regulatória da ANPD sobre dados biométricos; Orientações da ANPD sobre Relatório de Impacto à Proteção de Dados Pessoais.