Gruppen marca presença no Mind The Sec 2026
Especialistas da consultoria acompanharam os três dias do maior congresso de cibersegurança da América Latina, em São Paulo, e consolidaram uma leitura sobre o avanço da inteligência artificial nos dois lados da operação de segurança.

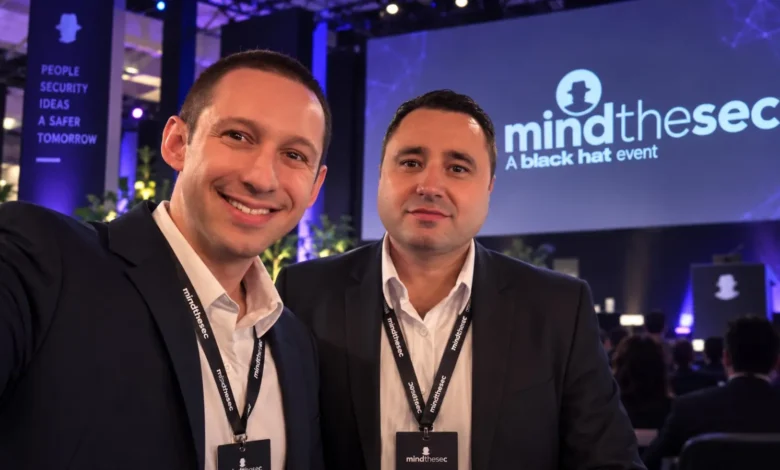
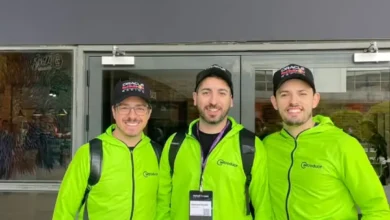
A Gruppen IT Security esteve presente no Mind The Sec 2026, realizado entre os dias 15 e 17 de setembro no Transamérica Expo Center, em Santo Amaro, São Paulo. Na 12ª edição, o evento reuniu expectativa de mais de 17,5 mil participantes, 19 palcos simultâneos e uma feira de negócios com mais de 17 mil metros quadrados, consolidando-se como o maior congresso de cibersegurança da América Latina. A consultoria foi representada pelos especialistas em cibersegurança Leonardo Aguiar e Diulhano Santos, que acompanharam trilhas técnicas e gerenciais ao longo dos três dias.
O tema dominante da edição foi o uso de inteligência artificial em praticamente todos os segmentos da segurança da informação. Do lado defensivo, os painéis mostraram modelos aplicados à triagem de alertas, ao enriquecimento de contexto e à automação de resposta a incidentes. Do lado ofensivo, a mesma tecnologia aparece acelerando reconhecimento, apoiando a construção de cadeias de exploração e produzindo pretextos de engenharia social em português correto, sem os erros de tradução que por anos serviram como indicador de phishing. A diferença entre blue team e red team deixou de estar na ferramenta e passou a estar na intenção de quem opera.
Um segundo ponto registrado pela equipe foi o deslocamento do vetor mais explorado. Até pouco tempo, o caminho preferencial dos atacantes era a credencial, com senha vazada, reuso entre serviços e ausência de múltiplo fator. Esse caminho permanece aberto, mas ganhou concorrência direta da exploração de vulnerabilidades, impulsionada pelo uso de IA em buscas ativas. Varredura, correlação de versões e priorização de alvos passaram a ser executadas em escala e sem intervalo, o que reduz a janela entre a divulgação de uma falha e as primeiras tentativas de exploração.
Na avaliação de Leonardo Aguiar, especialista em cibersegurança da Gruppen, o efeito prático disso já é visível nos ambientes de clientes:
“O que mais chamou atenção não foi a quantidade de inteligência artificial nas apresentações, foi a naturalidade com que ela já aparece dentro da operação, dos dois lados. Em vários painéis ficou claro que o tempo entre a divulgação de uma falha e a primeira tentativa de exploração encurtou muito. Quem ainda trabalha com ciclo de correção trimestral perde essa corrida antes de começar. O caminho é avaliação contínua de vulnerabilidades, inventário confiável de ativos e prazo de correção definido por criticidade.”
A governança de dados foi outro eixo recorrente, especialmente em torno do chamado Shadow AI, o uso não autorizado de ferramentas de inteligência artificial dentro das empresas. O ponto levantado nas trilhas é que informações corporativas, como minutas de contrato, planilhas financeiras e bases de clientes, seguem sendo inseridas em contas pessoais de ferramentas generativas. Nesse momento, o dado deixa o perímetro de governança e passa a existir em um ambiente sobre o qual a organização não tem contrato, registro de acesso nem direito de auditoria. A recomendação predominante não foi a proibição, que tende a empurrar o uso para a informalidade, e sim a oferta de alternativa corporativa homologada, combinada com classificação da informação, controles de prevenção de vazamento e capacitação das equipes.
Os agentes de IA apareceram na programação como nova superfície de ataque. Ao operar com credenciais, tokens e permissão de escrita em sistemas de produção, esses agentes constituem, na prática, identidades privilegiadas dentro do ambiente, frequentemente sem gestor responsável, sem ciclo de vida definido e fora do inventário. Injeção indireta de instruções, envenenamento de contexto e encadeamento de ferramentas foram citados como vetores já observados. A orientação apresentada foi tratar o agente como identidade, com privilégio mínimo, credenciais sob gestão de acessos privilegiados, segregação de ambiente, registro das ações executadas e revisão periódica de permissões.
A criptografia pós-quântica encerrou a lista de destaques trazidos pela equipe. A preocupação apresentada não se refere ao computador quântico em operação, e sim ao dado cifrado capturado hoje e armazenado para decifração futura, prática conhecida como colher agora e decifrar depois. Para organizações que mantêm informação de validade longa, como prontuários, contratos e propriedade intelectual, a recomendação inicial é o inventário criptográfico, com mapeamento de algoritmos, chaves e certificados em uso, e a cobrança de um roteiro de migração junto aos fornecedores.
A participação no Mind The Sec integra a estratégia da Gruppen de manter presença ativa no ecossistema brasileiro de cibersegurança. Fundada há mais de vinte anos em Porto Alegre, a consultoria atua na tradução de tecnologia de segurança em decisão de negócio, com um portfólio que reúne soluções as a service de backup, firewall e SIEM, além de consultoria especializada em cibersegurança, incluindo segurança ofensiva com projetos de pentesting. O conteúdo acompanhado no evento realimenta diretamente essas práticas, além de orientar a produção editorial e as recomendações levadas aos clientes.
Fontes
Mind The Sec, site oficial: https://www.mindthesec.com.br/