Por Charles Jonh Camello
Tente lembrar a última vez que você viu no noticiário um assalto a banco ou a carro-forte. Agora pense no último roubo digital. Provavelmente este é mais fácil de lembrar, porque aconteceu há poucos dias.
Em 29 de outubro de 2026, cerca de US$ 6,36 bilhões em criptoativos saíram das carteiras da Binance, a maior parte em cerca de vinte minutos, segundo a TRM Labs, empresa de análise de blockchain. É o maior roubo de criptoativos já registrado, cerca de quatro vezes o ataque à Bybit em fevereiro de 2025. A TRM atribui a operação, com alta confiança, ao TraderTraitor, grupo ligado à Coreia do Norte. Parte do valor foi congelada com a ajuda de emissores de stablecoins, e a Binance informou que vai absorver o prejuízo. Até o fechamento deste texto, a causa raiz ainda não havia sido divulgada.
Ninguém precisou entrar armado em agência alguma. O caso ajuda a entender o momento que vivemos em segurança cibernética e é um bom ponto de partida para uma conversa que, na minha visão, precisa chegar à diretoria.
Um ano fora da curva
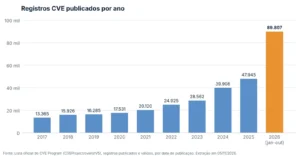
Para dimensionar o que está acontecendo, fui olhar os registros públicos de vulnerabilidades. Cada falha de segurança divulgada recebe um identificador CVE, e a lista oficial do programa CVE permite contar quantos registros foram publicados em cada período.
O crescimento já vinha forte. Em 2017 foram cerca de 13 mil registros publicados. Em 2024, quase 40 mil, e em 2025, perto de 48 mil. Em 2026 o número saiu da curva: até o fim de outubro já eram 89.807, mais do que o dobro dos 39.436 publicados no mesmo período de 2025.
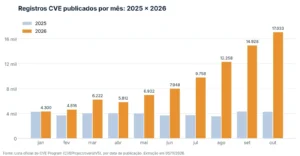
O recorte mês a mês mostra que não foi um pico isolado. Janeiro de 2026 fechou com 4.300 registros, próximo da média mensal de 2025, que ficou em torno de 4 mil. A partir de março o volume passou a subir quase todo mês. Julho passou de 9.700, agosto de 12.200, setembro chegou a 14.928 e outubro fechou com 17.033, quase quatro vezes o volume de janeiro.
Antes de tirar conclusões, duas ressalvas. Parte do volume vem de processos de registro mais abrangentes, como o do kernel do Linux: o Google Threat Intelligence Group estima que cerca de 5 mil CVEs publicados entre janeiro e agosto de 2026 se referiam a ele. Além disso, a imensa maioria das falhas não chega a ser explorada. Segundo o mesmo relatório, só 0,23% dos CVEs de 2026 tiveram exploração observada.
Para o executivo, o número mais útil é outro. A média de vulnerabilidades efetivamente exploradas subiu de 10,5 por mês em 2025 para 18 por mês em 2026, também de acordo com o Google. O total exagera o problema, mas as falhas exploradas também aumentaram.
O papel da inteligência artificial
A IA é um dos fatores apontados para essa aceleração. Em menos de dois anos, ela saiu dos laboratórios e passou a encontrar falhas reais em escala, como mostra a linha do tempo abaixo.
Linha do tempo: a IA na descoberta de vulnerabilidades
| Nov 2024 | Big Sleep encontra a primeira falha real. O agente de IA do Google identifica uma vulnerabilidade no SQLite, corrigida antes de chegar a uma versão oficial. |
| Jun 2025 | Uma IA no topo do ranking. O XBOW, sistema autônomo de testes de invasão, chega ao primeiro lugar do ranking dos EUA no HackerOne. |
| Jul 2025 | IA ajuda a impedir uma exploração. Big Sleep identifica a CVE-2025-6965 no SQLite. Segundo o Google, foi a primeira vez que um agente de IA ajudou a frustrar a exploração de uma falha já conhecida por atacantes. |
| Ago 2025 | Final do AI Cyber Challenge da DARPA. Sistemas autônomos encontram 54 das 70 vulnerabilidades plantadas na competição, corrigem 43 e ainda identificam 18 falhas reais. A Team Atlanta vence. |
| Out 2025 | Agentes que corrigem código. O Google DeepMind apresenta o CodeMender, com 72 correções enviadas a projetos de código aberto, e a OpenAI anuncia o Aardvark. |
| Nov 2025 | O primeiro ataque orquestrado por IA. A Anthropic relata uma campanha de espionagem em que um agente de IA executou de 80% a 90% das operações. |
| Abr 2026 | Claude Mythos e Project Glasswing. A Anthropic libera um modelo voltado à descoberta de falhas para mais de 40 organizações, com uso restrito à defesa. |
| Mai 2026 | Mais de 10 mil falhas graves. A Anthropic afirma que o Mythos identificou mais de 10 mil vulnerabilidades de severidade alta ou crítica. O número é divulgado pela própria empresa. |
| Set 2026 | O volume mensal dobra. O Google Threat Intelligence Group relata que o número de vulnerabilidades divulgadas por mês dobrou ao longo de 2026. |
A mesma tecnologia acelera os dois lados. A campanha de espionagem relatada pela Anthropic em novembro de 2025, com a maior parte das operações executada por IA, mirou cerca de 30 alvos ao mesmo tempo. E o CrowdStrike 2026 Global Threat Report registrou aumento de 89% nos ataques de adversários que usam IA.
O que os profissionais de segurança estão fazendo
Com esse volume, ninguém consegue corrigir tudo, e as equipes mais maduras já mudaram de estratégia. Em vez de aplicar correções na ordem em que chegam, priorizam o que está sendo explorado de fato, com base em inteligência de ameaças. É o caminho que o próprio relatório do Google recomenda: trocar a correção em massa, sem critério, por uma triagem orientada por ameaças e apoiada em automação.
A IA também está sendo usada na defesa. Ferramentas como o CodeMender, do Google DeepMind, e o Aardvark, da OpenAI, foram criadas para encontrar falhas e propor correções de código automaticamente. Na edição de 2026 do relatório da IBM sobre o custo de violações, empresas que usam IA e automação de forma ampla em segurança tiveram um custo médio por violação US$ 1,93 milhão menor do que as que não usam.
Outras frentes ganharam peso. Equipamentos de borda, como VPNs e firewalls, responderam por 14% das explorações observadas pelo Google em 2026, e por isso precisam de atualização mais rápida. A gestão de identidades e a autenticação multifator ganharam prioridade, assim como o monitoramento de credenciais e marcas expostas na internet e as soluções de deception, que espalham iscas pela rede para detectar quem já entrou. São medidas conhecidas, que agora precisam ser feitas com mais rapidez.
O desafio das empresas
Nas empresas, a situação é mais apertada. A pesquisa de força de trabalho da ISC2, publicada em dezembro de 2025, mostra que as restrições de orçamento continuam, que a necessidade de novas habilidades cresce e que os cortes de equipe e de verba aumentam a percepção de risco. Falta gente com as habilidades certas, e quem está na linha de frente carrega mais trabalho.
Há também um problema antigo: a distância entre o negócio e a tecnologia. Em muitas empresas, a segurança ainda é vista como custo técnico e discutida numa linguagem que a diretoria não acompanha. Com isso, alguns riscos simplesmente não entram na pauta. Destaco os que costumo ver subestimados:
- A ideia de que a TI está cuidando. A TI cuida do que conhece e do que tem orçamento para cuidar. Riscos de processo, como alterar a conta bancária de um fornecedor sem dupla checagem, não se resolvem com tecnologia.
- Fornecedores e parceiros. O Verizon DBIR 2025 mostra que a participação de terceiros nas violações dobrou em um ano, de 15% para 30%.
- A IA usada sem governança. No relatório da IBM de 2025, 63% das organizações pesquisadas não tinham política de governança de IA, e violações em empresas com uso elevado de ferramentas de IA não autorizadas custaram, em média, US$ 670 mil a mais. Entre as que sofreram incidentes envolvendo IA, 97% não tinham controles de acesso adequados para essas ferramentas.
- Informação confidencial em prompts. O DBIR 2025 identificou que 15% dos funcionários acessavam ferramentas de IA generativa nos equipamentos da empresa com frequência, e que 72% deles usavam contas com e-mail não corporativo. Contratos, planilhas e dados de clientes podem estar indo parar em ferramentas que a empresa não controla.
Errar também ficou mais caro. Segundo a IBM, o custo médio global de uma violação de dados chegou a US$ 4,99 milhões na edição de 2026 do relatório, o maior já registrado.
O cenário ainda está acelerando
Os dois últimos pontos da lista mostram onde o risco cresce mais rápido: dentro das próprias empresas, à medida que a IA entra nos processos do dia a dia. Pelo que tenho acompanhado, novas automações entram em produção o tempo todo, agentes de IA começam a assumir tarefas antes feitas por pessoas e informações tratadas como confidenciais passam a circular em prompts, integrações e ferramentas de terceiros.
Um agente com acesso a e-mail, sistemas e dados é mais uma identidade a controlar, e uma automação sem revisão humana elimina um controle que existia. A governança, que já tinha dificuldade em acompanhar a TI tradicional, está ficando para trás.
Por isso, na minha avaliação, a discussão sobre o futuro não pode mirar daqui a dez ou vinte anos. As decisões que vão definir o nível de exposição das empresas estão sendo tomadas agora e terão efeito nos próximos dois ou três anos. Algumas perguntas que merecem espaço na próxima reunião de diretoria:
- Quais processos da empresa já dependem de IA e quem responde por eles?
- Que tipo de informação os colaboradores podem compartilhar com ferramentas de IA, e isso está escrito em algum lugar?
- Que permissões os agentes e as automações têm, e quem revisa essas permissões?
- Se um fornecedor crítico for comprometido amanhã, quanto tempo a operação aguenta?
- O orçamento de segurança acompanhou o quanto a empresa passou a depender da tecnologia?
A tecnologia virou o negócio
Durante muito tempo se repetiu que o negócio não é a tecnologia, que a tecnologia é só meio. Talvez seja hora de rever essa frase. O que uma empresa consegue hoje produzir, comprar, vender ou entregar sem sistemas? A nota fiscal é eletrônica, o estoque está no ERP, o cliente compra pelo aplicativo e o pagamento cai pelo Pix. O próprio dinheiro virou, para a maioria de nós, um número em um extrato que consultamos pela tela.
Se o valor está no digital, o risco também está. O ladrão não precisa mais estar no local do crime, basta ter uma conexão, algumas ferramentas e encontrar uma porta esquecida aberta. O que chama atenção no caso da Binance é que o maior roubo de criptoativos já registrado aconteceu sem que ninguém precisasse sair de casa.
Nesse contexto, a segurança cibernética deixa de ser uma área de apoio e passa a fazer parte da estratégia, como finanças, jurídico e operações. O motivo para investir não é o medo: hoje, proteger a tecnologia é proteger a operação.
Deixo a pergunta: na sua empresa, a segurança tem lugar na mesa em que se decide o futuro do negócio?