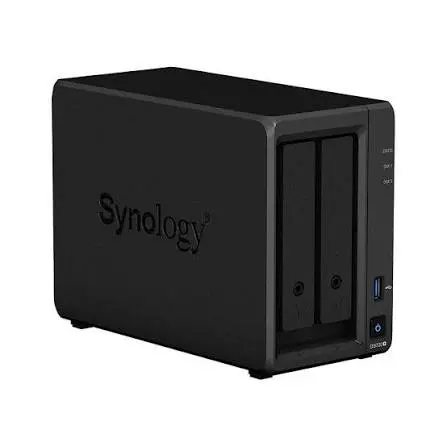
Um novo alerta de cibersegurança chama a atenção para ataques de ransomware contra dispositivos de armazenamento em rede (NAS) da Synology que utilizam sistemas desatualizados.
A ameaça, identificada como C3RB3R, pode criptografar arquivos armazenados nos equipamentos, impedindo que os usuários acessem documentos, imagens, bancos de dados e outras informações.
Segundo o alerta divulgado, os arquivos comprometidos passam a apresentar a extensão .LOCK3D, indicando que foram modificados pelo malware.
Os dispositivos NAS são amplamente utilizados por empresas e profissionais para centralizar arquivos, compartilhar informações e realizar cópias de segurança.
Quando esses equipamentos ficam expostos à internet sem atualizações e configurações adequadas, podem se tornar alvos de ataques que comprometem a disponibilidade dos dados.
A Synology confirmou ataques em andamento contra equipamentos que utilizam versões antigas do sistema DiskStation Manager (DSM). Os criminosos exploram uma vulnerabilidade corrigida em dezembro de 2024, embora a fabricante ainda não tenha identificado publicamente qual falha específica está sendo utilizada.
As vítimas relatam arquivos criptografados com a extensão .L0CK3D — com o número zero — e mensagens exigindo pagamento para recuperar os dados.
Segundo dados da Shadowserver, mais de 380 mil dispositivos Synology estão expostos à internet, mas isso não significa que todos estejam vulneráveis ou infectados.
A fabricante recomenda atualizar imediatamente o DSM, ativar atualizações automáticas e impedir o acesso público à interface de administração dos equipamentos. Também é recomendável manter cópias de segurança isoladas da rede.