







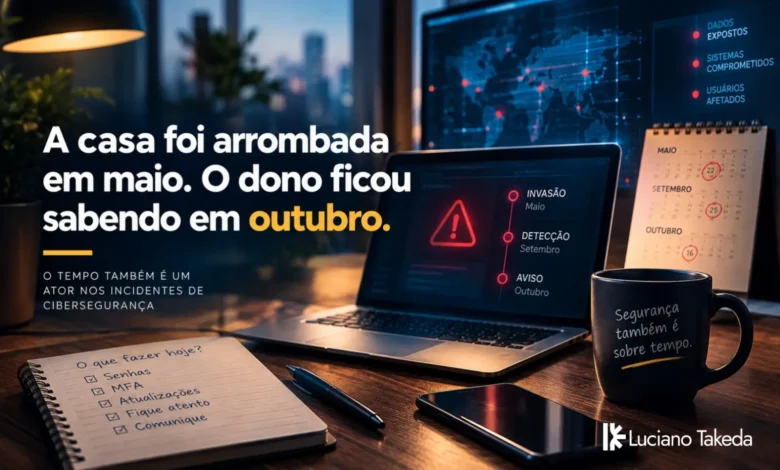
Dia 22 de maio de 2026. Alguém começa a copiar, aos poucos, dados de estudantes de escolas públicas da Califórnia. A cópia continua por quase quatro meses, até 18 de setembro. Só em 25 de setembro alguém percebe. As primeiras notificações às famílias começam em 16 de outubro.
Faça a conta: do primeiro arquivo copiado até o primeiro aviso, foram 147 dias. Quase cinco meses em que milhões de pessoas estavam expostas sem saber.
O caso é da ETS, organização que aplica testes a estudantes californianos, e a imprensa americana fala em 5,7 milhões de estudantes afetados. Mas o número, por maior que seja, não é o dado mais importante da semana. O mais importante é o calendário.
A semana em que tudo foi divulgado de uma vez
Na quinta-feira (22/10), um post muito compartilhado nas redes chamou as 48 horas anteriores de as piores da história da cibersegurança. Eu não compro o exagero. Uma análise publicada no mesmo dia pelo Security Today mostra algo mais interessante e menos dramático: a onda foi de divulgações, concentradas entre 19 e 22 de outubro, e muitos dos ataques tinham começado semanas ou meses antes.
Quem passou os olhos pelas notícias da semana viu números grandes:
-
Capcom: confirmou acesso não autorizado em 19/10 com mais de 11,7 milhões de contas envolvidas, entre elas e-mails e informações de login.
-
Burger King Japão: cerca de 11,18 milhões de registros de clientes, com nomes, datas de nascimento, e-mails, telefones e histórico de pedidos.
-
Canadian Crime Stoppers: mais de 1,5 milhão de denúncias, sendo mais de 850 mil com dados pessoais. O vazamento foi atribuído a um coletivo hacktivista, em março, e só chegou à imprensa agora, pela CBC.
-
Zeabur, plataforma de hospedagem para desenvolvedores: 321.810 contas afetadas e anúncio de encerramento dos serviços.
Grandes números chamam atenção. Mas, para quem quer se proteger, a pergunta mais útil não é quantos foram atingidos. É há quanto tempo.
Os três relógios de um incidente
Todo incidente de segurança tem, na prática, três relógios correndo ao mesmo tempo.
-
Da invasão à detecção: quanto tempo o invasor ficou lá dentro sem ser notado.
-
Da detecção ao aviso: quanto tempo a organização levou para contar às pessoas afetadas.
-
Do aviso à ação: quanto tempo leva para você trocar a senha, avisar o banco, desconfiar da ligação.
Na semana passada, os dois primeiros relógios apareceram com clareza nos casos:
-
ETS: cópia de 22/05 a 18/09, detecção em 25/09, avisos a partir de 16/10. Quase cinco meses entre o início e o primeiro aviso.
-
Paradigm Healthcare (saúde, EUA): acesso não autorizado detectado em 13/10/2025, com cartas de notificação datadas de 14/09/2026. São quase onze meses entre a detecção e a carta, para mais de 970 mil pessoas.
-
Crime Stoppers: vazamento em março, notícia em outubro. Sete meses.
-
Zeabur: segundo a análise, tokens de administração sem data de validade e sem troca desde janeiro de 2024. Uma chave reserva que ninguém nunca trocou.
Vale uma ressalva de honestidade. Esses casos não são todos iguais: em alguns a detecção demorou, em outros a demora foi na comunicação, e as datas divulgadas nem sempre são as do ataque original. O que eles têm em comum é o que importa aqui: quando a notícia chega a você, a história já tem meses.
A janela para corrigir também encolheu
Há um segundo relógio, o das correções. A análise cita uma falha no sistema operacional de firewalls da Palo Alto, identificada como CVE-2026-0257. A correção saiu em 13 de maio, e a Rapid7 reportou ataques já a partir de 17 de maio, quatro dias depois. Segundo o texto, a falha continua sendo explorada.
A própria Rapid7 aponta que, no terceiro trimestre, passou em média três dias entre a divulgação de uma vulnerabilidade grave e a primeira exploração. Três dias. Qualquer processo de atualização que leve semanas, e muitos levam, já começa atrasado.
É um padrão que lembra o ataque às geladeiras de supermercados da França, em que a fabricante afirmou que as unidades afetadas rodavam firmware desatualizado. A correção existia. Não tinha chegado ao equipamento.
O que a ultramaratona ensina sobre isso
Nas ultramaratonas que corri, aprendi uma coisa sobre bolhas. A bolha que tira alguém da prova no quilômetro 60 nasceu no quilômetro 15. Na hora, é só um incômodo. Quem para e troca a meia perde dois minutos. Quem ignora, às vezes perde a prova.
Com ataques é parecido. O dano visível aparece tarde, mas a decisão que o permitiu aconteceu cedo. O que separa um desfecho do outro é a velocidade com que alguém percebe o incômodo e age.
E no Brasil: o relógio da lei
Aqui, a LGPD tem a sua própria régua. A Resolução CD/ANPD nº 15/2024, publicada em 26 de abril de 2024, fixa o prazo de três dias úteis para o controlador comunicar o incidente à ANPD e aos titulares, quando houver risco ou dano relevante. O prazo conta a partir do momento em que o controlador toma conhecimento de que o incidente afetou dados pessoais.
Repare na redação: a contagem começa quando a organização sabe, não quando o ataque acontece. Na prática, isso significa que detectar cedo não é só uma boa prática técnica. É o que dá a largada ao aviso e, com ele, à proteção de quem teve o dado exposto. Um incidente que passa meses sem ser percebido é, também, meses sem aviso a ninguém.
O que muda para você
Se você recebeu, ou vai receber, um aviso de vazamento, trate-o como urgente, mesmo que chegue meses depois do fato. Algumas atitudes simples:
-
Troque a senha do serviço afetado e de qualquer outro onde você tenha usado a mesma.
-
Ative a autenticação em dois fatores onde ainda não estiver ativa.
-
Desconfie do contato que “sabe tudo sobre você”. Dados vazados há meses alimentam golpes de hoje. Carlos Cabral, da Tempest Security Intelligence, resume bien: o golpe moderno não explora necessariamente a ingenuidade do consumidor, mas a pressa e o contexto. Quando alguém liga já sabendo seu nome, seu CPF e sua agência, isso não prova que a ligação é legítima. Pode ser só o dado do vazamento de outro dia.
-
Cuidado com o aviso falso. Golpistas também usam notícia de vazamento como isca. Entre sempre pelo site ou aplicativo oficial, nunca pelo link da mensagem.
O que muda para o gestor
A análise da semana aponta três lições que servem a qualquer empresa. Eu acrescento uma quarta.
-
Segredos têm validade? Tokens, chaves e senhas de serviço sem data de expiração e sem rotação foram decisivos no caso da Zeabur. Quem tem o inventário e a política de troca? (ISO/IEC 27001:2022, A.5.17, informações de autenticação).
-
Quem protege o caminho das atualizações? Versões da ferramenta de linha de comando da OVHcloud foram adulteradas e ficaram disponíveis por pouco mais de uma hora e meia, das 14h47 às 16h21 do dia 19/10. Quem instalou nesse intervalo recebeu o problema junto com a atualização.
-
Qual a distância entre correção publicada e correção aplicada? Se o invasor leva em média três dias, o seu processo leva quanto? (A.8.8, gestão de vulnerabilidades técnicas).
-
Quanto tempo levaríamos para perceber? É a pergunta mais incômoda e a mais útil. Registros de atividade e monitoramento existem para encurtar o primeiro relógio. (A.8.15 e A.8.16, registro e monitoramento).
O recado que fica
A manchete é o último capítulo de uma história que começou meses antes. E esse atraso não é um acidente isolado: é a regra de boa parte dos incidentes.
Isso não é motivo de pânico. É motivo de relógio. Podemos reduzir o primeiro, detectando melhor, o segundo, comunicando rápido, e o terceiro, agindo no dia em que o aviso chega.
Cada um dos três está, em parte, na mão de alguém.
Fica a pergunta: se alguém estivesse dentro dos seus sistemas desde maio, em que mês você acha que descobriria?
Fontes: Security Today, “Black October: many attacks had been running for months” (22/10/2026), securitytoday.de; Privacy Guides, “Data Breach Roundup (Oct 16-22, 2026)” (23/10/2026), privacyguides.org; Lefosse, Resolução CD/ANPD nº 15/2024, lefosse.com; SEGS, Tempest Security Intelligence (16/09/2026), segs.com.br; Reuters, via TimesLIVE (12/10/2026), timeslive.co.za.