

Allan Kovalscki
Atualmente, a inteligência artificial já faz parte da rotina de milhões de pessoas. Ela ajuda a escrever textos, analisar documentos, desenvolver códigos, elaborar apresentações, interpretar contratos e resolver problemas que antes exigiam horas de trabalho.
O ganho de produtividade é inegável. Entretanto, existe um fenômeno que vem crescendo silenciosamente dentro das organizações e que representa um desafio significativo para a segurança da informação, a privacidade e a governança corporativa. Trata-se da chamada Shadow AI.
O termo pode parecer técnico, mas seu significado é bastante simples. E, provavelmente, muitas pessoas já praticaram Shadow AI sem sequer perceber.
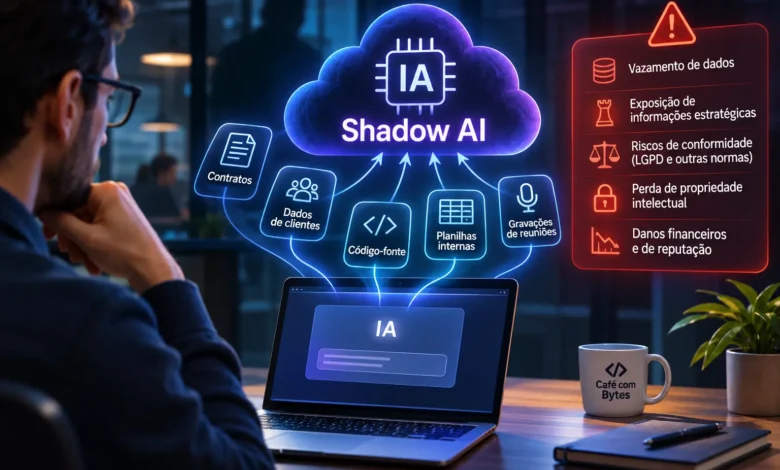
Afinal, o que é Shadow AI? Imagine um colaborador que precisa analisar uma planilha com informações de centenas de clientes. Para agilizar o trabalho, ele acessa uma ferramenta gratuita de inteligência artificial, envia o arquivo e solicita que o sistema identifique tendências e produza um relatório. Em poucos segundos, recebe uma análise bem estruturada. O trabalho que levaria horas foi concluído rapidamente.
Parece uma excelente utilização da tecnologia, certo? O problema é que a ferramenta não foi avaliada ou autorizada pela organização. Ninguém verificou como os dados seriam processados, onde poderiam ser armazenados, por quanto tempo seriam mantidos ou se seriam utilizados para outras finalidades.
É justamente isso que caracteriza a Shadow AI: a utilização de ferramentas, aplicações ou funcionalidades de inteligência artificial fora dos processos de autorização, supervisão e governança estabelecidos pela organização.
O conceito está relacionado à conhecida Shadow IT, expressão utilizada para descrever tecnologias adotadas sem conhecimento ou autorização das áreas responsáveis pela tecnologia e segurança da informação. A diferença é que a inteligência artificial acrescenta novas dimensões ao problema. Não estamos falando apenas de instalar um programa desconhecido, mas de entregar informações a sistemas capazes de processá-las, correlacioná-las e produzir novos conteúdos a partir delas.
E existe um agravante sério, pois, muitas vezes, quem utiliza essas ferramentas não percebe que está expondo informações. O erro não é doloso, mas ocorre por falta de conhecimento.
Para compreender a dimensão do problema, vale observar algumas situações bastante comuns.
- O contrato que foi parar na inteligência artificial
Um profissional do departamento jurídico precisa revisar um contrato confidencial. Para ganhar tempo, copia o documento inteiro e solicita a uma ferramenta pública de IA que identifique cláusulas desfavoráveis. O contrato contém valores comerciais, condições de negociação, dados pessoais dos representantes e informações estratégicas.
Embora a intenção seja legítima, o documento foi compartilhado com um serviço externo sem que necessariamente existissem garantias contratuais, técnicas e organizacionais adequadas. Dependendo das condições do serviço, informações confidenciais podem ser armazenadas, registradas ou submetidas a tratamentos não previstos pela organização.
- A planilha de recursos humanos
Um gestor deseja comparar salários e identificar possíveis distorções remuneratórias. Para isso, envia uma planilha com nomes, cargos, remunerações, avaliações de desempenho e informações sobre afastamentos. O resultado pode ser útil, mas o arquivo contém dados pessoais e, dependendo do conteúdo, dados pessoais sensíveis.
Além do risco de exposição, a organização pode estar realizando um tratamento de dados sem avaliação adequada de finalidade, necessidade, segurança e responsabilidades.
- O código-fonte compartilhado para corrigir um erro
Um desenvolvedor encontra uma falha em um sistema corporativo e utiliza um assistente de inteligência artificial para obter uma solução. Sem perceber, compartilha trechos de código contendo informações sobre a arquitetura da aplicação, endereços internos, regras de negócio ou até credenciais incorporadas indevidamente ao código.
O que parecia uma simples consulta técnica pode representar a exposição de propriedade intelectual e informações relevantes para a segurança da organização.
- A ata de reunião que deveria permanecer confidencial
Um executivo grava uma reunião estratégica e utiliza uma aplicação de IA para transcrever o áudio e produzir uma ata. Na reunião foram discutidas aquisições, decisões comerciais, resultados financeiros e questões relacionadas a colaboradores.
A utilização da ferramenta pode envolver o envio de toda a gravação para infraestrutura de terceiros, eventualmente sem ciência dos participantes ou avaliação das condições de tratamento.
Esses exemplos demonstram algo importante: a Shadow AI não depende de uma intenção maliciosa. Muitas vezes, nasce justamente da tentativa de trabalhar melhor e mais rapidamente.
Os incidentes já deixaram de ser uma hipótese. O risco não é apenas teórico. Episódios reais demonstram como a utilização inadequada de ferramentas de inteligência artificial pode resultar na exposição de informações corporativas.
Um dos casos mais conhecidos ocorreu em 2023, quando funcionários da Samsung compartilharam informações internas sensíveis com o ChatGPT, incluindo trechos de código-fonte, na tentativa de solucionar problemas e melhorar processos de trabalho.
O episódio levou a empresa a restringir a utilização de ferramentas de inteligência artificial generativa em determinados ambientes corporativos.
Outro caso relevante ocorreu também em 2023, quando a OpenAI divulgou um incidente técnico que permitiu que alguns usuários visualizassem títulos de conversas de outros usuários. O problema também expôs determinadas informações relacionadas a pagamentos de uma parcela dos assinantes.
Embora esse segundo episódio não tenha sido provocado diretamente por Shadow AI, ele demonstra que os próprios fornecedores de inteligência artificial estão sujeitos a falhas de segurança.
A dimensão desse problema também aparece em pesquisas recentes. Segundo o relatório Cost of a Data Breach Report 2025, da IBM, 20% das organizações pesquisadas que sofreram violações de dados relataram incidentes associados à Shadow AI.
O estudo, realizado com 600 organizações que enfrentaram violações de dados, também identificou que aquelas com níveis elevados de utilização de Shadow AI apresentaram custos médios de violação aproximadamente US$ 670 mil superiores aos das organizações com pouca ou nenhuma utilização dessas ferramentas. Os números são expressivos e demonstram que a ausência de governança sobre a inteligência artificial pode representar não apenas um risco tecnológico, mas também um impacto financeiro significativo.
É importante, entretanto, distinguir os fenômenos. Compartilhar informações confidenciais com uma ferramenta externa não significa, automaticamente, que esses dados foram divulgados publicamente ou utilizados no treinamento de modelos. Ainda assim, pode representar uma divulgação não autorizada, uma quebra de confidencialidade ou um tratamento de dados incompatível com as regras aplicáveis.
A ausência de evidência de vazamento público não significa ausência de risco. O problema vai muito além da LGPD
Quando falamos sobre inteligência artificial e exposição de informações, é natural que a discussão se concentre na Lei Geral de Proteção de Dados Pessoais. A LGPD é, sem dúvida, um elemento fundamental. A utilização de ferramentas de IA pode envolver operações de tratamento de dados pessoais que exigem fundamento jurídico, finalidade legítima, necessidade, transparência e medidas adequadas de segurança.
Entretanto, reduzir a Shadow AI a um problema de proteção de dados pessoais seria um equívoco, pois as informações expostas também podem incluir segredos comerciais, estratégias empresariais, propriedade intelectual, dados financeiros, documentos protegidos por confidencialidade e informações sobre a infraestrutura tecnológica.
Uma organização pode sofrer danos significativos mesmo quando nenhum dado pessoal está envolvido. Por isso, a Shadow AI precisa ser tratada como um risco corporativo, envolvendo governança, segurança da informação, conformidade, gestão de terceiros e continuidade dos negócios.
Diante desses riscos, algumas organizações optam por simplesmente proibir o uso de ferramentas de inteligência artificial. Embora restrições possam ser necessárias em determinados contextos, a proibição generalizada dificilmente será suficiente.
Quando os colaboradores percebem benefícios concretos de produtividade, mas não encontram alternativas corporativas adequadas, podem buscar soluções por conta própria, utilizando contas pessoais, dispositivos particulares ou serviços externos.
O resultado pode ser justamente o contrário do pretendido: a organização perde visibilidade sobre como a inteligência artificial está sendo utilizada.
A resposta mais eficaz não é ignorar a tecnologia nem permitir sua utilização indiscriminada. É estabelecer mecanismos de governança que possibilitem seu uso responsável. Isso significa definir quais ferramentas podem ser utilizadas, para quais finalidades, com quais informações e sob quais condições.
Significa também compreender que diferentes aplicações apresentam riscos distintos. Uma ferramenta contratada com controles empresariais, condições adequadas de tratamento de dados e mecanismos de auditoria não deve ser avaliada da mesma maneira que um serviço gratuito utilizado por meio de uma conta pessoal.
Pensando nos cuidados que as organizações devem adotar, o primeiro passo é reconhecer que a inteligência artificial provavelmente já está sendo utilizada, mesmo que a organização ainda não tenha formalizado sua adoção. A partir dessa premissa, algumas medidas tornam-se fundamentais:
Conhecer a utilização existente. Identificar ferramentas de IA utilizadas pelos colaboradores, inclusive funcionalidades incorporadas a aplicações já contratadas.
Estabelecer uma política de utilização. Definir claramente quais ferramentas são permitidas, quais informações podem ser compartilhadas e quais atividades exigem autorização específica.
Classificar as informações. Dados pessoais, informações estratégicas, documentos confidenciais e segredos comerciais precisam receber tratamentos compatíveis com sua criticidade.
Avaliar os fornecedores. Examinar condições contratuais, práticas de segurança, retenção de informações, utilização de dados para treinamento, compartilhamento com terceiros e possibilidades de exclusão.
Implementar controles tecnológicos. Utilizar, conforme a necessidade e proporcionalidade, soluções de prevenção contra perda de dados (DLP), controles de acesso, monitoramento de aplicações e mecanismos de proteção de informações.
Capacitar os colaboradores. Demonstrar, com exemplos concretos, quais situações representam riscos e como utilizar a inteligência artificial de maneira segura.
Monitorar e revisar continuamente. A governança da IA não pode ser um projeto pontual. Novas ferramentas, funcionalidades e modelos surgem constantemente, exigindo avaliações periódicas.
Referenciais como a ISO/IEC 27001, a ISO/IEC 42001 e o NIST AI Risk Management Framework podem apoiar a estruturação desses controles, integrando a gestão da inteligência artificial aos processos corporativos de governança e riscos.
Já quanto aos usuários, alguns cuidados também são necessários, considerando que a segurança também depende das decisões individuais. Antes de compartilhar qualquer informação com uma ferramenta de inteligência artificial, é importante refletir sobre três perguntas:
Eu tenho autorização para compartilhar essa informação?
Eu sei como essa ferramenta utilizará e protegerá os dados enviados?
Eu realmente preciso fornecer todos esses dados para obter o resultado desejado?
Sempre que possível, deve-se utilizar informações fictícias, exemplos genéricos ou dados efetivamente anonimizados, desde que preservada a utilidade da tarefa. Também é importante compreender que simplesmente retirar o nome de uma pessoa de um documento não significa que ele tenha sido anonimizado. Outras informações podem permitir sua identificação.
Outro cuidado essencial é não compartilhar senhas, chaves de acesso, credenciais, documentos confidenciais ou informações estratégicas em ferramentas não autorizadas.
A inteligência artificial precisa de governança, não apenas de entusiasmo. A Shadow AI revela um desafio que vai além da tecnologia, que é o fato de que a velocidade da inovação frequentemente supera a capacidade das organizações de estabelecer controles adequados. Enquanto as áreas de governança, segurança e conformidade discutem políticas e procedimentos, os colaboradores já estão incorporando ferramentas de inteligência artificial às suas rotinas.
Essa diferença de velocidade cria uma zona de risco invisível. Entretanto, também representa uma oportunidade. Organizações que conseguirem conciliar inovação, segurança e governança poderão aproveitar os benefícios da inteligência artificial sem renunciar à proteção de seus ativos e das informações sob sua responsabilidade.
O desafio não é impedir que as pessoas utilizem inteligência artificial. É garantir que possam utilizá-la com consciência, responsabilidade e segurança.
Afinal, o maior risco da Shadow AI não é a inteligência artificial saber demais. É a organização não saber o que está sendo compartilhado com ela.