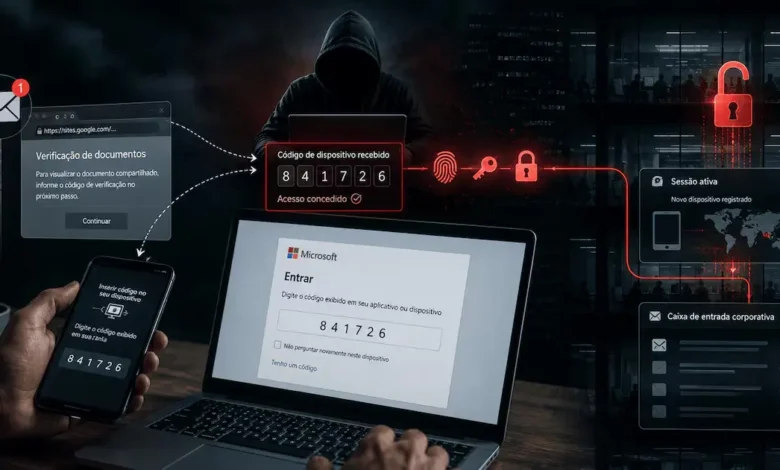
Um novo kit malicioso chamado N0va está sendo utilizado para automatizar o sequestro de sessões de login e contornar a proteção oferecida pela autenticação em duas etapas (2FA).
A ferramenta tem como alvo contas corporativas e explora o processo de autenticação para permitir que criminosos assumam sessões legítimas de usuários.
Nesse tipo de ataque, o invasor pode capturar informações de uma sessão já autenticada e reutilizá-las para acessar serviços sem precisar repetir a verificação de segurança.
A ameaça representa um risco para empresas que dependem de plataformas em nuvem, e-mails corporativos e sistemas de acesso remoto.
Para reduzir a exposição, organizações devem adotar autenticação resistente a phishing, monitorar sessões suspeitas e implementar políticas de acesso baseadas no risco.