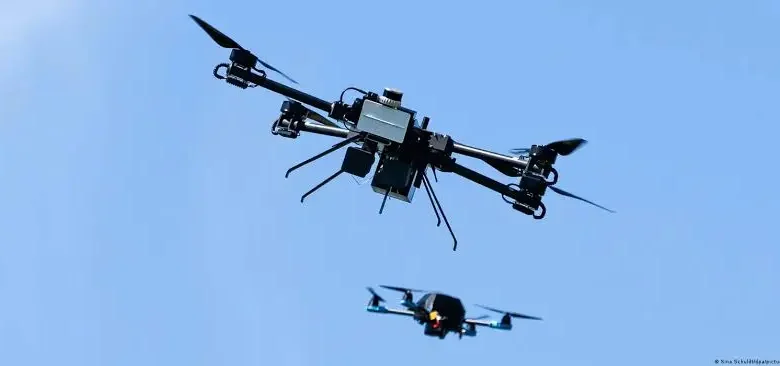
Um incidente cibernético direcionado à cadeia de suprimentos colocou em alerta a indústria de defesa europeia. Investigadores apontam que invasores conseguiram injetar um código malicioso em pacotes de atualização de softwares voltados para o planejamento de missões e navegação de aeronaves não tripuladas desenvolvidas pela companhia alemã Quantum Systems.
O material adulterado chegou a circular digitalmente pelos canais de distribuição, atingindo repositórios de clientes da marca. Contudo, os protocolos de segurança e checagem automatizada integrados aos sistemas operacionais identificaram a anomalia a tempo. Com isso, o arquivo corrompido foi bloqueado e nenhuma aeronave em operação chegou a receber ou ser comprometida pelo payload malicioso.
Especialistas em segurança da informação destacam que ataques focados na cadeia de suprimentos de software representam uma das vertentes mais complexas para a proteção de infraestruturas críticas, uma vez que os criminosos exploram atualizações legítimas para tentar burlar defesas tradicionais. As autoridades competentes e as equipes técnicas da fabricante conduziram auditorias completas para revalidar a integridade de seus ambientes de desenvolvimento e distribuição.