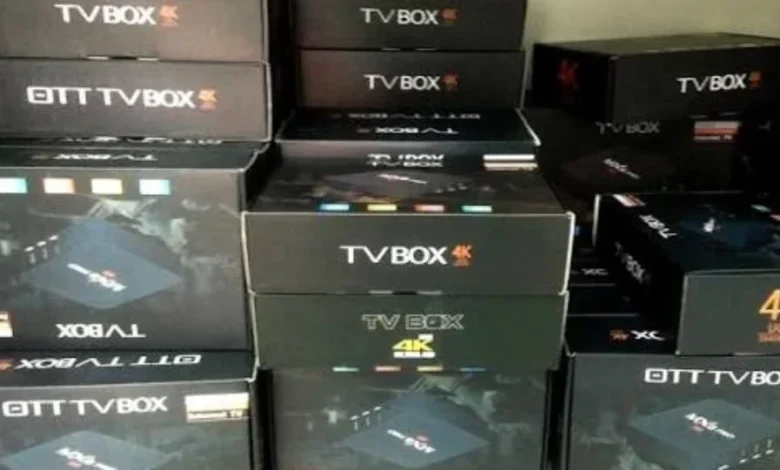
O Google anunciou o desmantelamento de uma rede criminosa que controlava mais de 1,3 milhão de dispositivos Android infectados com um programa malicioso instalado diretamente nos equipamentos.
A maioria dos aparelhos comprometidos era formada por TV boxes utilizadas para acessar conteúdos de streaming pela televisão.
O Brasil aparece como o segundo país mais afetado, com aproximadamente 150 mil dispositivos identificados, atrás apenas da Malásia.
Segundo a investigação, a fabricante chinesa Videostrong teria instalado intencionalmente o malware XCPE nos equipamentos, permitindo que criminosos utilizassem os aparelhos sem o conhecimento dos proprietários.
O programa possibilitava transformar conexões residenciais em servidores intermediários de internet, conhecidos como proxies, além de permitir fraudes publicitárias e a instalação de outros códigos maliciosos.
A ameaça era especialmente preocupante porque estava incorporada ao firmware dos dispositivos, dificultando sua remoção pelos usuários.
A operação contou com a participação de empresas de cibersegurança e autoridades japonesas. O Google também rompeu relações com a Videostrong e proibiu a fabricante de fornecer equipamentos e softwares para dispositivos certificados com seus aplicativos.
Embora a infraestrutura criminosa tenha sido desativada, os aparelhos comprometidos não foram necessariamente limpos.
Especialistas recomendam evitar equipamentos de origem desconhecida, verificar a homologação da Anatel e priorizar dispositivos que recebam atualizações regulares de segurança.