
Introdução
A discussão sobre investimentos em segurança da informação frequentemente esbarra em uma pergunta recorrente nos ambientes corporativos: qual é o retorno financeiro da cibersegurança? Diferentemente de áreas como marketing ou expansão comercial, cujo retorno pode ser associado diretamente ao aumento de receitas, os investimentos em segurança parecem, à primeira vista, representar apenas custos operacionais adicionais.
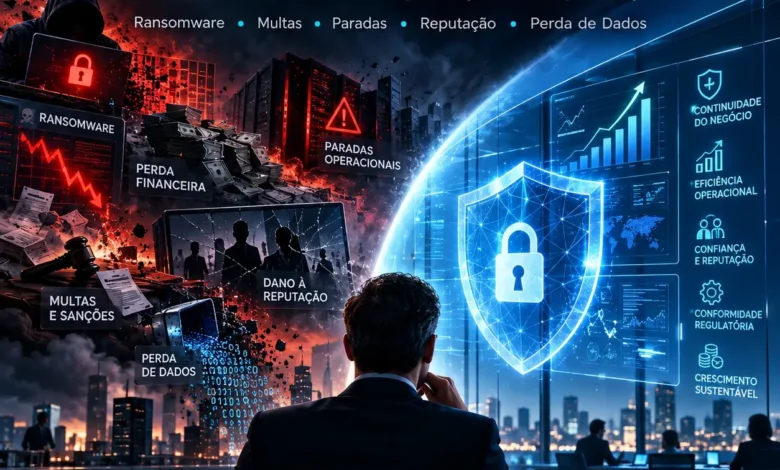
Essa percepção, contudo, tem sido progressivamente questionada pela literatura acadêmica e pela prática corporativa. À medida que as organizações se tornam cada vez mais dependentes de infraestruturas digitais, o risco cibernético passa a representar uma dimensão relevante da gestão financeira empresarial. Nesse contexto, compreender o retorno sobre investimento (ROI) da cibersegurança exige uma mudança de perspectiva: em vez de analisar apenas o retorno direto, torna-se necessário avaliar os custos evitados decorrentes da prevenção de incidentes.
Segundo Gordon e Loeb (2002), um dos trabalhos mais influentes na economia da segurança da informação, o investimento em segurança deve ser analisado a partir da redução das perdas esperadas associadas a incidentes de segurança. Esse modelo econômico demonstra que o valor da segurança não está apenas em gerar receita, mas principalmente em preservar valor corporativo e evitar perdas financeiras significativas.
Nos últimos anos, estudos conduzidos por organismos internacionais, empresas de consultoria e centros de pesquisa demonstraram que os impactos financeiros de incidentes cibernéticos podem ultrapassar milhões — ou até bilhões — de dólares, considerando custos diretos, perdas operacionais, danos reputacionais e sanções regulatórias. De acordo com o relatório anual da IBM sobre custos de violação de dados, o custo médio global de um incidente de vazamento de dados ultrapassou US$ 4 milhões em 2023, atingindo valores ainda maiores em setores altamente regulados como financeiro e saúde (IBM, 2023).
Diante desse cenário, executivos financeiros e conselhos de administração têm sido cada vez mais pressionados a compreender a relação entre investimento em segurança e preservação do valor empresarial. A questão central, portanto, deixa de ser apenas quanto investir em segurança e passa a ser quanto custa não investir em segurança.
A Economia do Risco Cibernético
A economia da segurança da informação tornou-se um campo relevante de pesquisa nas últimas duas décadas. O crescimento dos ataques digitais e a digitalização das cadeias produtivas ampliaram a necessidade de modelos capazes de quantificar os impactos financeiros associados a incidentes cibernéticos.
De acordo com Anderson et al. (2013), o cibercrime consolidou-se como uma indústria global altamente estruturada, movimentando bilhões de dólares por ano e explorando vulnerabilidades tecnológicas, organizacionais e humanas. Esse fenômeno tornou os ataques cibernéticos mais frequentes, escaláveis e economicamente viáveis para grupos criminosos.
Nesse contexto, o risco cibernético passou a ser analisado como um componente da gestão de riscos corporativos, comparável a riscos operacionais, financeiros ou regulatórios. A digitalização dos processos empresariais fez com que sistemas de informação e dados se tornassem ativos críticos, cujo comprometimento pode gerar perdas significativas.
Além disso, incidentes cibernéticos possuem características específicas que ampliam seus impactos econômicos. Entre essas características destacam-se:
- efeitos sistêmicos, que podem afetar múltiplas áreas da organização simultaneamente;
- interrupção operacional, causando paralisação de processos produtivos;
- impacto reputacional, que pode reduzir a confiança de clientes e investidores;
- custos regulatórios e legais, associados a legislações de proteção de dados;
- custos de resposta e recuperação, incluindo investigação forense, remediação e comunicação de crise.
Romanosky (2016) destaca que organizações que sofrem incidentes de segurança frequentemente enfrentam custos indiretos superiores aos custos técnicos imediatos da violação. Isso inclui perda de contratos, redução no valor de mercado e aumento nos custos de compliance.
Custos Diretos e Indiretos de Incidentes Cibernéticos
Para compreender o retorno sobre investimento em cibersegurança, é fundamental analisar a estrutura de custos associada a incidentes digitais.
Custos Diretos
Os custos diretos correspondem às despesas imediatas relacionadas à resposta ao incidente. Entre eles estão:
- investigação forense digital
- contratação de consultorias especializadas
- recuperação de sistemas e dados
- pagamento de resgates em ataques de ransomware
- comunicação com autoridades regulatórias
- notificações a clientes afetados
Esses custos são frequentemente mensuráveis e aparecem rapidamente nos relatórios financeiros da organização.
Custos Operacionais
Outro impacto relevante envolve a interrupção das operações. Sistemas indisponíveis podem paralisar linhas de produção, serviços digitais ou plataformas de comércio eletrônico.
Em organizações altamente digitalizadas, poucas horas de indisponibilidade podem gerar perdas financeiras significativas. Estudos da Ponemon Institute indicam que o custo médio de indisponibilidade de sistemas críticos pode alcançar centenas de milhares de dólares por hora em setores como serviços financeiros e telecomunicações.
Custos Reputacionais
Além das perdas operacionais, incidentes de segurança podem gerar impactos reputacionais duradouros. A confiança é um ativo intangível essencial para organizações que operam em mercados digitais.
Kamiya et al. (2021) demonstram que empresas que sofrem violações significativas frequentemente experimentam queda temporária no valor de suas ações e aumento na percepção de risco por parte de investidores.
Custos Regulatórios
A evolução das legislações de proteção de dados também ampliou o impacto financeiro de incidentes de segurança. Regulamentos como o Regulamento Geral de Proteção de Dados da União Europeia (GDPR) e a Lei Geral de Proteção de Dados brasileira (LGPD) introduziram multas significativas para organizações que não adotam medidas adequadas de proteção de dados.
Essas sanções podem alcançar percentuais relevantes do faturamento anual da organização, tornando a segurança da informação um elemento central da gestão de compliance.
Modelos de Avaliação de ROI em Cibersegurança
Avaliar o retorno financeiro da segurança da informação requer o uso de modelos quantitativos capazes de estimar perdas potenciais.
Annual Loss Expectancy (ALE)
Um dos modelos mais utilizados é o Annual Loss Expectancy (ALE), amplamente empregado na gestão de riscos.
O ALE calcula a perda financeira esperada com base em três variáveis:
- valor do ativo
- fator de exposição (Exposure Factor)
- frequência anual de ocorrência
A fórmula básica pode ser representada como:
ALE = Valor do ativo × Fator de exposição × Frequência anual de ocorrência
Esse modelo permite estimar o impacto financeiro esperado de determinados tipos de incidentes e avaliar se o investimento em segurança reduz significativamente essa expectativa de perda.
Modelo Econômico de Gordon-Loeb
Outro modelo amplamente citado na literatura acadêmica é o modelo de Gordon-Loeb, que analisa a relação entre investimento em segurança e redução de risco.
Gordon e Loeb (2002) demonstram que o investimento ideal em segurança raramente deve ultrapassar aproximadamente 37% da perda esperada associada ao ativo protegido. Esse modelo tornou-se referência para decisões econômicas relacionadas à proteção de ativos digitais.
A aplicação desses modelos permite transformar a segurança da informação em um tema quantificável do ponto de vista financeiro, facilitando a comunicação entre áreas técnicas e executivos financeiros.
Segurança como Proteção do Valor Corporativo
Uma visão estratégica da cibersegurança considera que o principal retorno do investimento em segurança não está na geração de receita, mas na proteção do valor econômico da organização.
Na economia digital, grande parte do valor empresarial está associada a ativos intangíveis, como:
- dados corporativos
- algoritmos
- plataformas digitais
- propriedade intelectual
- sistemas operacionais críticos
A indisponibilidade ou comprometimento desses ativos pode gerar impactos econômicos equivalentes à perda de ativos físicos tradicionais.
Além disso, investidores institucionais têm demonstrado crescente preocupação com riscos cibernéticos. Estudos recentes indicam que empresas com estruturas robustas de governança de segurança apresentam maior resiliência após incidentes e menor volatilidade no mercado financeiro.
Essa tendência reforça a importância da integração entre segurança da informação, governança corporativa e gestão financeira.
O Papel do CFO na Avaliação do ROI de Segurança
Executivos financeiros desempenham papel fundamental na avaliação dos investimentos em segurança da informação. O CFO possui a capacidade de traduzir riscos tecnológicos em métricas econômicas compreensíveis para a diretoria executiva e para o conselho de administração.
Essa tradução é essencial para transformar a segurança em um tema estratégico e não apenas técnico.
Entre as contribuições do CFO nesse contexto destacam-se:
- integração do risco cibernético à gestão de riscos corporativos
- análise de impacto financeiro de incidentes potenciais
- avaliação do retorno econômico de investimentos em segurança
- alinhamento entre segurança, compliance e estratégia financeira
Ao adotar essa perspectiva, o CFO contribui para posicionar a segurança da informação como um investimento em resiliência organizacional.
Conclusão: O Custo Invisível da Insegurança Digital
A pergunta sobre o retorno financeiro da cibersegurança frequentemente parte de uma premissa equivocada: a ideia de que segurança deve gerar lucro direto. Na realidade, a segurança da informação atua principalmente como um mecanismo de preservação de valor e mitigação de perdas.
Em um ambiente digital caracterizado por ataques cada vez mais sofisticados e por dependência crescente de infraestruturas tecnológicas, o custo de um incidente cibernético pode ultrapassar significativamente o valor de investimentos preventivos em segurança.
Executivos financeiros que analisam a segurança apenas como um centro de custo correm o risco de subestimar um dos principais fatores de risco corporativo da economia digital.
O verdadeiro retorno sobre investimento em cibersegurança não está apenas em tecnologias implementadas ou em controles operacionais. Ele se manifesta na continuidade dos negócios, na confiança dos clientes, na estabilidade das operações e na proteção do valor corporativo.
Dessa forma, a pergunta estratégica que deve orientar os executivos de finanças não é simplesmente quanto custa investir em segurança, mas sim:
qual é o custo financeiro de um ataque que poderia ter sido evitado?
Em um cenário em que minutos de indisponibilidade podem representar milhões em perdas e onde dados se tornaram ativos centrais da economia, compreender o ROI da cibersegurança não é apenas uma questão tecnológica — é uma decisão essencial de gestão financeira e sobrevivência empresarial.
Referências Bibliográficas
ANDERSON, Ross et al. Measuring the Cost of Cybercrime. In: The Economics of Information Security and Privacy. New York: Springer, 2013.
GORDON, Lawrence A.; LOEB, Martin P. The economics of information security investment. ACM Transactions on Information and System Security, v. 5, n. 4, 2002.
IBM Security. Cost of a Data Breach Report. IBM Corporation, 2023.
KAMIYA, Shinichi et al. What is the impact of successful cyberattacks on target firms? Journal of Financial Economics, 2021.
ROMANOSKY, Sasha. Examining the costs and causes of cyber incidents. Journal of Cybersecurity, Oxford University Press, 2016.
VERIZON. Data Breach Investigations Report (DBIR). Verizon Enterprise, edições anuais.